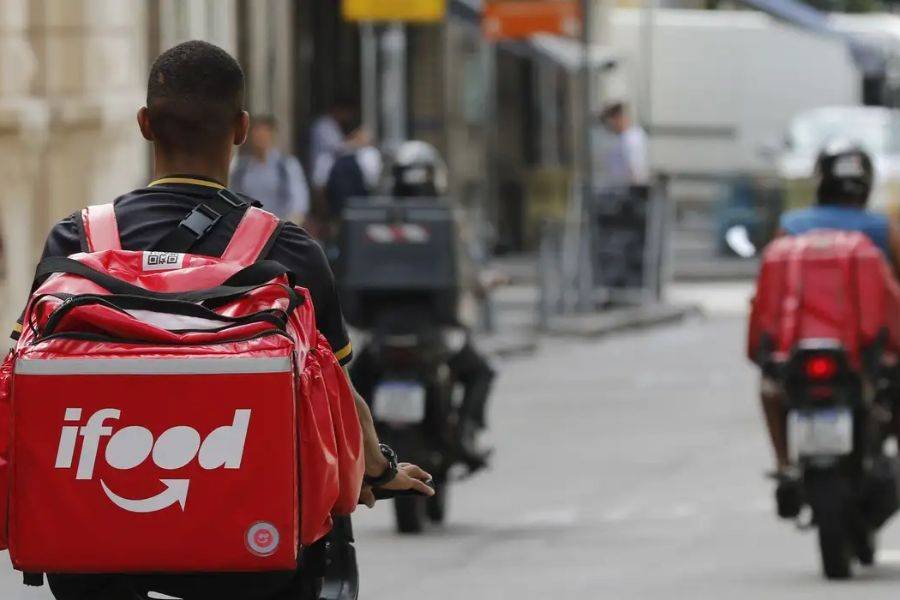
A plataforma de entrega iFood confirmou a ocorrência de um ataque cibernético que resultou no acesso indevido a informações cadastrais de clientes, entregadores e restaurantes parceiros. O incidente foi identificado e divulgado após apuração interna, enquanto a empresa busca mensurar a extensão total dos registros atingidos pela falha.
Entre os dados que foram expostos durante a invasão constam informações de contato e identificação pessoal, incluindo números de telefone, endereços de e-mail, CPF’s e localizações residenciais. Para a categoria de entregadores cadastrados no sistema, houve também o comprometimento de dados bancários específicos voltados ao repasse de pagamentos, como números de contas e agências.
dados financeiros protegidos e investigações em andamento
Apesar da gravidade do acesso não autorizado, a empresa assegurou que senhas de acesso, saldos financeiros, extratos bancários, informações biométricas e dados completos de cartões de crédito não foram comprometidos pelos invasores. O funcionamento operacional do aplicativo permaneceu estável, sem interrupções nos serviços prestados aos consumidores.
Os responsáveis pela plataforma iniciaram o envio de alertas individuais por correio eletrônico para todas as pessoas que tiveram seus cadastros afetados. A recomendação oficial é de que os usuários redobrem a atenção contra tentativas de fraude, ignorando contatos suspeitos via mensagens ou ligações que exijam senhas e códigos de segurança.
órgãos reguladores notificados e histórico de incidentes
Os protocolos de segurança acionados incluíram a notificação formal direcionada à Autoridade Nacional de Proteção de Dados (ANPD), cumprindo as exigências legais vigentes para casos de exposição de informações pessoais. As equipes de tecnologia mantêm análises profundas para identificar as vulnerabilidades exploradas durante a ação cibernética.
Este evento se soma a ocorrências anteriores registradas na trajetória da companhia no setor de tecnologia. Em episódios passados, falhas semelhantes já haviam provocado a exposição de cadastros de usuários, levantando debates contínuos sobre a robustez dos sistemas de proteção digital utilizados por aplicativos de grande escala no país.
Fonte: seliguebahia.com.br
Descubra mais sobre Euclides Diário
Assine para receber nossas notícias mais recentes por e-mail.